Слабые и повторно используемые пароли: Главная открытая дверь к вашим серверам и сайтам
Автор: ForRange Team
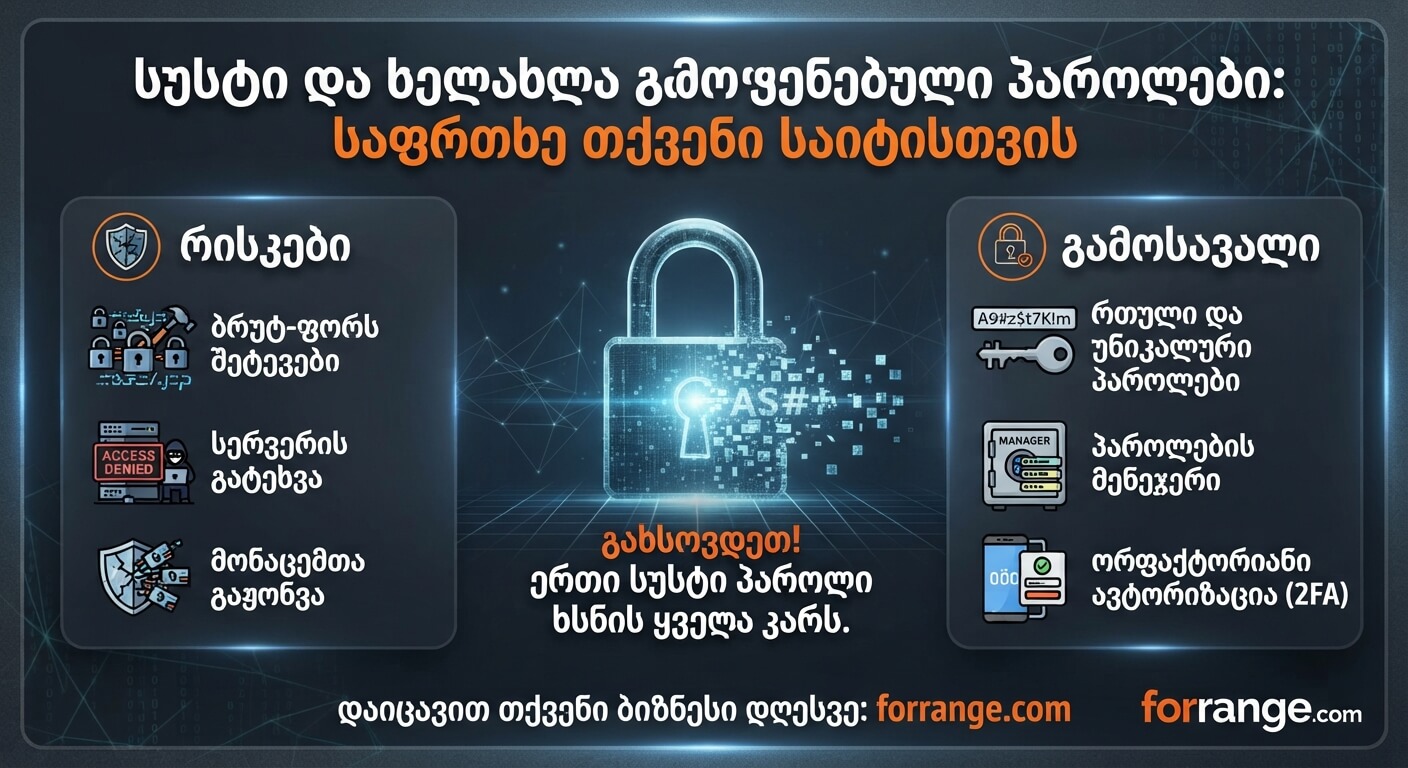
В современном цифровом мире кибербезопасность — это прерогатива не только крупных корпораций. Даже небольшие сайты, блоги и серверы ежедневно становятся мишенью для автоматизированных ботов и хакеров. Несмотря на то, что для обеспечения безопасности существует множество сложных технических механизмов, подавляющее большинство атак до сих пор начинаются с самого «простого» и уязвимого звена — слабых и повторно используемых паролей. Почему эта проблема актуальна по сей день? Человеческая природа устроена так, чтобы запоминать лишь простые и похожие друг на друга комбинации. В результате миллионы пользователей и администраторов систем управления используют такие простые пароли, как: * admin123 * password * даты рождения или имена (например, georgia2026) Более того, главная критическая ошибка заключается в использовании одного и того же пароля для разных сервисов: для SSH-доступа к серверу, панели веб-хостинга, электронной почты и социальных сетей. Достаточно одному менее защищенному стороннему сайту столкнуться с утечкой данных (Data Breach), чтобы хакеры автоматически попробовали этот точный пароль на вашем основном сервере или панели управления. Какую угрозу таят в себе слабые пароли? 1. Брутфорс-атаки (Brute-Force): Специальные скрипты тестируют тысячи вариантов в секунду. Слабый пароль сдается под такой атакой всего за несколько секунд. 2. Потеря полного контроля над сервером: Если злоумышленник получает доступ к вашему SSH или хостинг-панели (например, CWP, cPanel), он может изменить конфигурации, внедрить вредоносный код (Malware) или даже использовать ваш сервер для рассылки спама. 3. Репутационный и финансовый ущерб: Взломанный сайт означает потерянных пользователей, заблокированные в поисковых системах (Google) домены и кризис доверия. Как защитить себя? (Практические советы) * Используйте сложные и длинные комбинации: Хороший пароль должен состоять как минимум из 12-16 символов и содержать смесь прописных и строчных латинских букв, цифр и знаков. * Никогда не используйте один пароль дважды: У каждого сервиса, сайта или панели должен быть уникальный пароль. * Используйте менеджеры паролей: Такие инструменты, как Bitwarden, 1Password или даже встроенные в браузер менеджеры, позволяют хранить сложные, случайно сгенерированные пароли, избавляя вас от необходимости запоминать их самостоятельно. * Обязательно включите двухфакторную аутентификацию (2FA): Где бы это ни было возможно (панель хостинга, Cloudflare, электронная почта), всегда подключайте 2FA (через Google Authenticator или SMS). Это практически сводит шансы хакеров на успех к нулю, даже если они узнают ваш пароль. Заключение Безопасность вашего сервера и сайта начинается не с дорогостоящих систем защиты, а с базовой дисциплины — надежных и уникальных паролей. Уделите несколько минут, перепроверьте свои текущие доступы и усильте их уже сегодня. Нужна помощь с аудитом безопасности сервера и надежным хостингом? Посетите forrange.com и получите профессиональную поддержку.