სუსტი და ხელახლა გამოყენებული პაროლები — მთავარი ღია კარი თქვენს სერვერებსა და საიტებზე
ავტორი: ForRange Team
დღევანდელ ციფრულ სამყაროში კიბერუსაფრთხოება არ არის მხოლოდ მსხვილი კორპორაციების პრეროგატივა. მცირე ზომის ვებ-საიტები, ბლოგები და სერვერებიც კი ყოველდღიურად ხდებიან ავტომატიზებული ბოტებისა და ჰაკერების სამიზნე. მიუხედავად იმისა, რომ უსაფრთხოების უზრუნველსაყოფად მრავალი რთული ტექნიკური მექანიზმი არსებობს, თავდასხმების უდიდესი ნაწილი დღემდე ყველაზე „მარტივი“ და დაუცველი რგოლით — სუსტი და ხელახლა გამოყენებული პაროლებით იწყება.
რატომ არის ეს პრობლემა დღემდე აქტუალური?
ადამიანის ბუნება ისეა მოწყობილი, რომ გვახსოვდეს მხოლოდ მარტივი და ერთმანეთის მსგავსი კომბინაციები. შედეგად, მილიონობით მომხმარებელი და მართვის სისტემების ადმინისტრატორი იყენებს ისეთ მარტივ პაროლებს, როგორიცაა:
admin123password- დაბადების თარიღები ან სახელები (მაგ:
georgia2026)
უფრო მეტიც, მთავარი კრიტიკული შეცდომა არის ერთი და იმავე პაროლის გამოყენება სხვადასხვა სერვისზე: სერვერის SSH წვდომისთვის, ვებ-ჰოსტინგის პანელისთვის, ელფოსტისა და სოციალური ქსელებისთვის. საკმარისია ერთ-ერთმა, თუნდაც ნაკლებად დაცულმა მესამე მხარის საიტმა განიცადოს მონაცემთა გაჟონვა (Data Breach), რომ ჰაკერებმა ავტომატურად სცადონ ეს ზუსტი პაროლი თქვენს მთავარ სერვერზე ან მართვის პანელზე.
რა საფრთხეს გვუქნის სუსტი პაროლები?
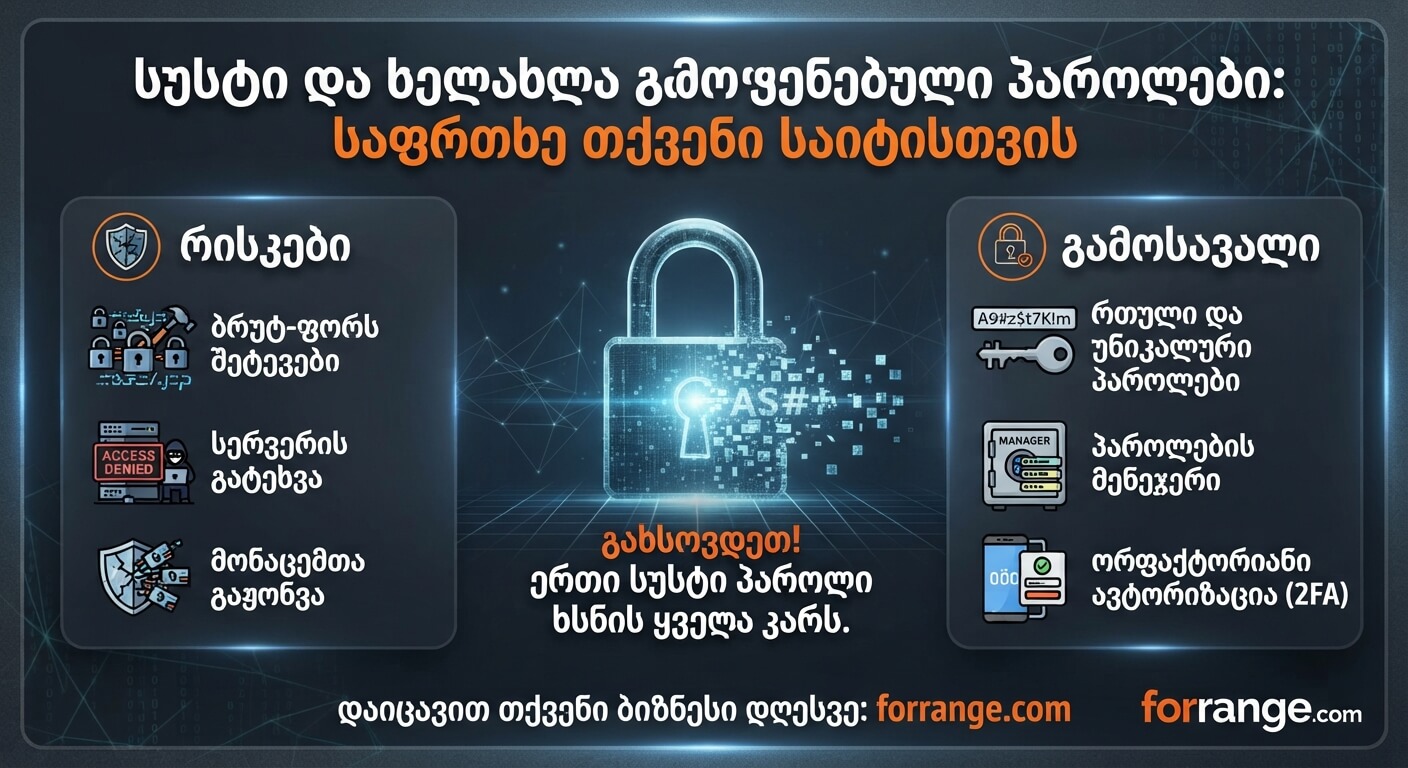
- ბრუტ-ფორს (Brute-Force) შეტევები: სპეციალური სკრიპტები წამში ათასობით ვარიანტს ტესტავენ. სუსტი პაროლი ასეთ შეტევას სულ რამდენიმე წამში ნებდება.
- სერვერზე სრული კონტროლის დაკარგვა: თუ თავდამსხმელი მოიპოვებს წვდომას თქვენს SSH-ზე ან ჰოსტინგ პანელზე (მაგალითად, CWP, cPanel), მათ შეუძლიათ შეცვალონ კონფიგურაციები, ჩასვან მავნე კოდები (Malware), ან თუნდაც თქვენი სერვერი გამოიყენონ სპამის დასაგზავნად.
- რეპუტაციის და ფინანსური ზიანი: გატეხილი საიტი ნიშნავს დაკარგულ მომხმარებლებს, ძიების სისტემებში (Google) დაბლოკილ დომენებს და ნდობის კრიზისს.
როგორ დავიცვათ თავი? (პრაქტიკული რჩევები)
- გამოიყენეთ რთული და გრძელი კომბინაციები: კარგი პაროლი უნდა შედგებოდეს მინიმუმ 12-16 ნიშნისგან და შეიცავდეს დიდი და პატარა ლათინური ასოების, ციფრებისა და სიმბოლოების ნარევს.
- არასოდეს გამოიყენოთ ერთი პაროლი ორჯერ: თითოეულ სერვისს, საიტსა თუ პანელს უნდა ჰქონდეს უნიკალური პაროლი.
- გამოიყენეთ პაროლების მენეჯერები (Password Managers): ისეთი ხელსაწყოები, როგორიცაა Bitwarden, 1Password ან თუნდაც ბრაუზერებში ჩაშენებული მენეჯერები, საშუალებას გაძლევთ შეინახოთ რთული, შემთხვევით გენერირებული პაროლები ისე, რომ მათი დამახსოვრება თავად არ მოგიწიოთ.
- აუცილებლად ჩართეთ ორფაქტორიანი ავტორიზაცია (2FA): სადაც შესაძლებელია (ჰოსტინგ პანელი, Cloudflare, ელფოსტა), ყოველთვის დააკავშირეთ 2FA (Google Authenticator-ით ან SMS-ით). ეს პრაქტიკულად ნულამდე ამცირებს ჰაკერების წარმატების შანსს, თუნდაც მათ პაროლი შეიტყონ.
დასკვნა
თქვენი სერვერისა და საიტის უსაფრთხოება იწყება არა ძვირადღირებული დაცვის სისტემებით, არამედ ძირითადი დისციპლინით — ძლიერი და უნიკალური პაროლებით. გამოყავით რამდენიმე წუთი, გადაამოწმეთ თქვენი მიმდინარე წვდომები და გააძლიერეთ ისინი დღესვე.
გჭირდებათ დახმარება სერვერის უსაფრთხოების აუდიტსა და საიმედო ჰოსტინგზე? ეწვიეთ forrange.com-ს და მიიღეთ პროფესიონალური მხარდაჭერა.